
Por Wilnel Verdú Guerrero
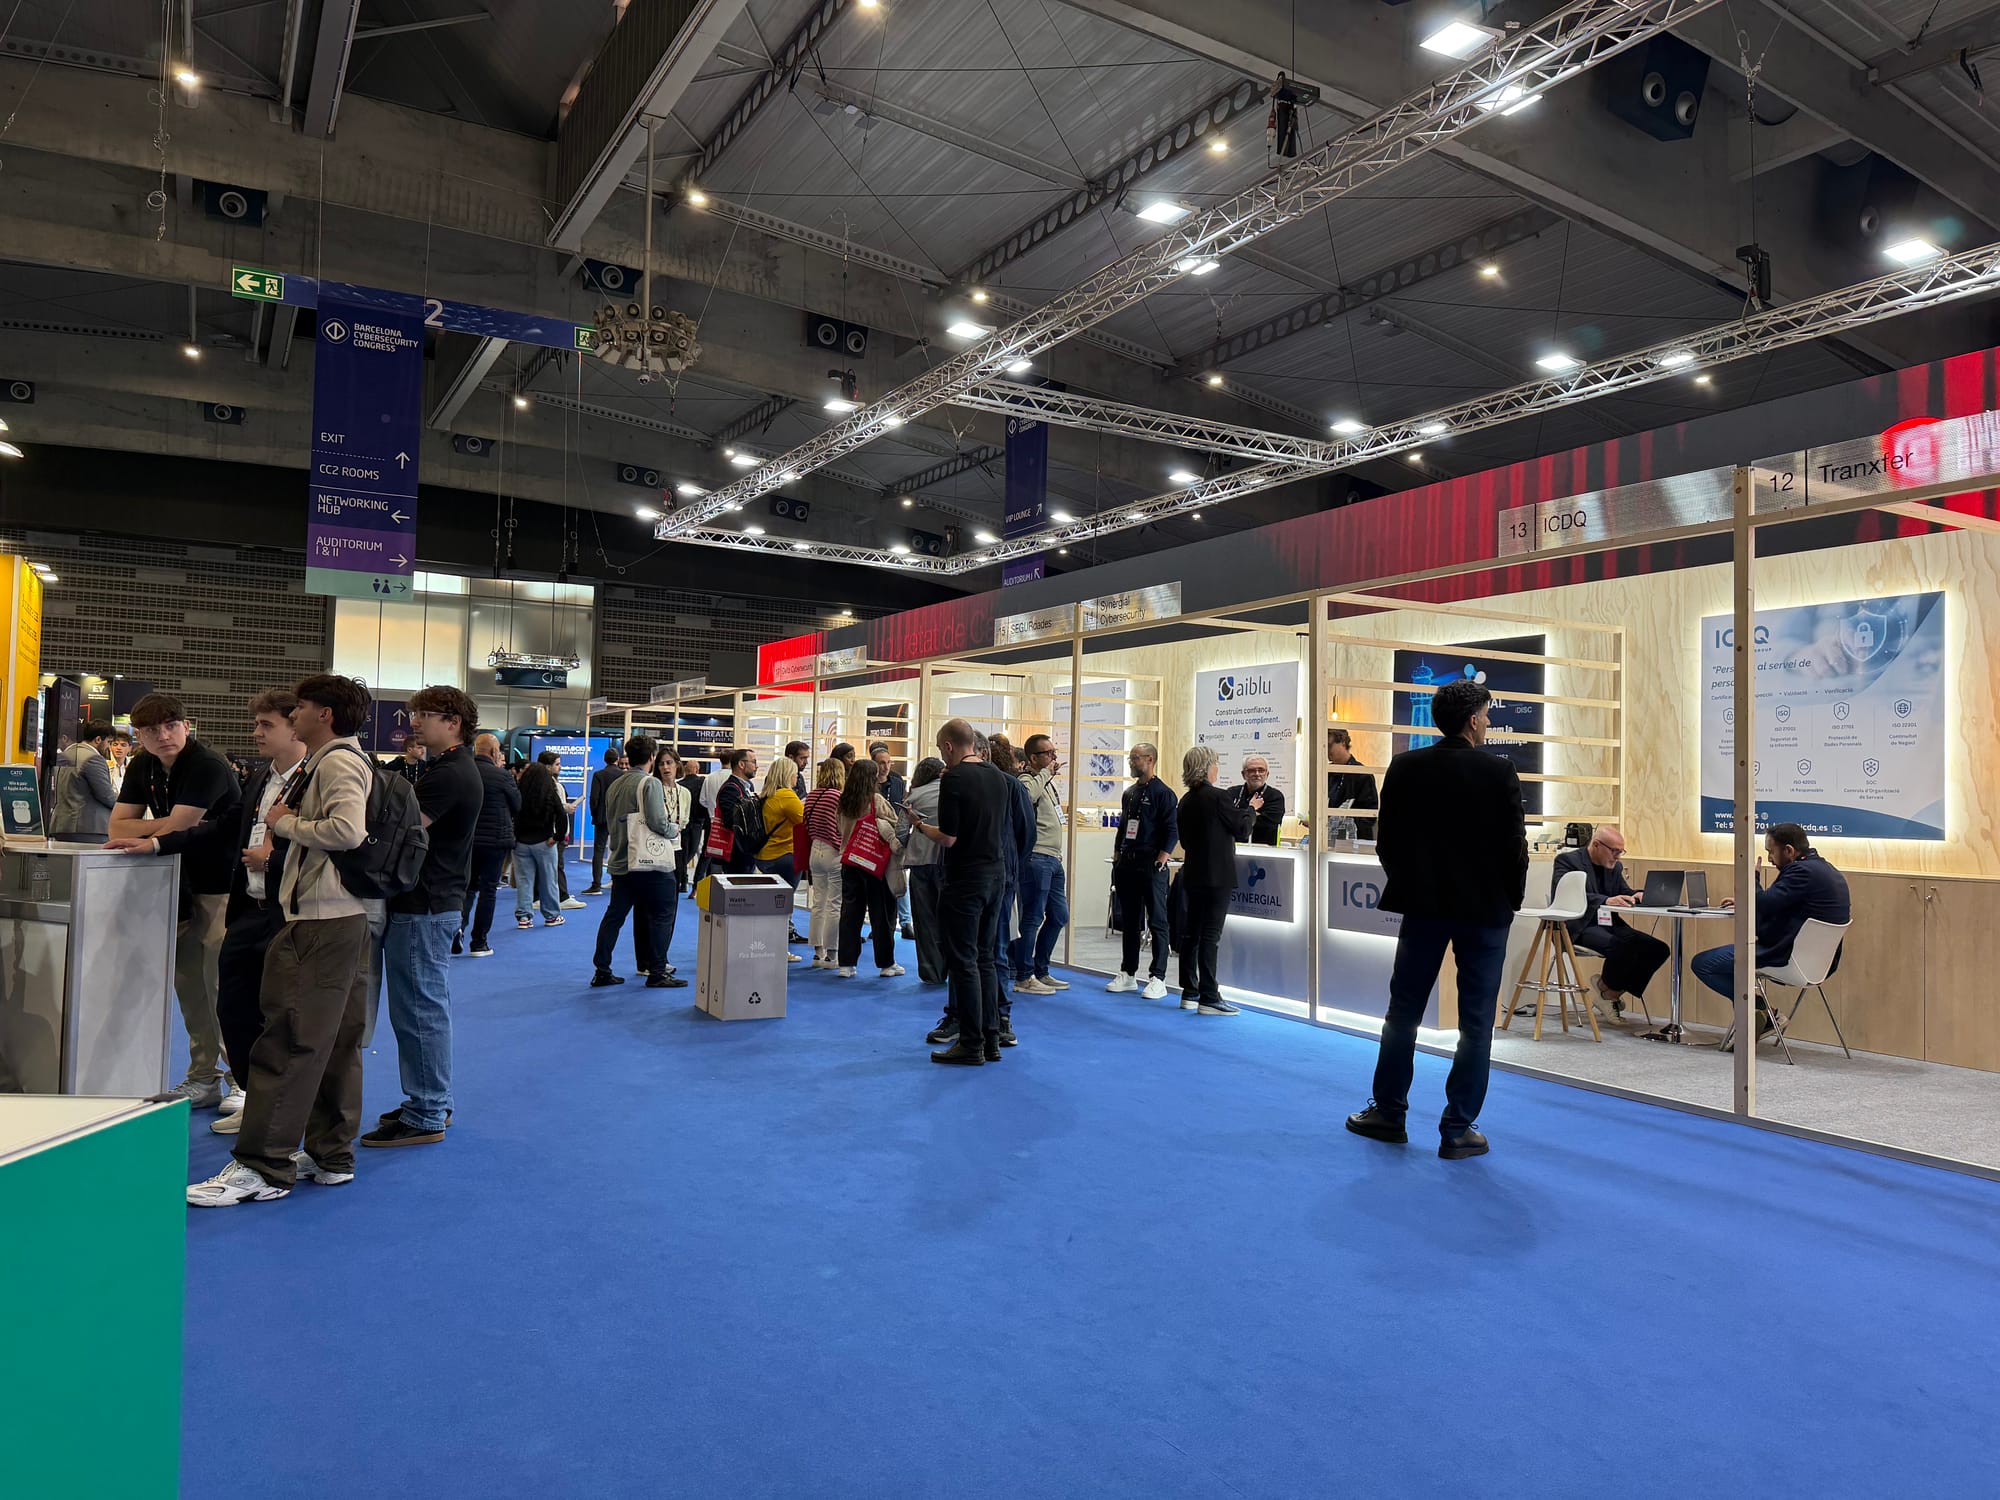
Aterrizar en la Fira de Barcelona al arrancar noviembre significó meterse de lleno en la sala de máquinas donde se decide la defensa informática del continente. El Barcelona Cybersecurity Congress (BCC) celebró su séptima edición en medio de una energía vibrante y un ritmo incesante. Caminar por sus pasillos no se sentía como asistir a una simple feria corporativa, sino sumergirse en una conversación urgente sobre cómo proteger nuestra vida conectada. El hecho de coincidir nuevamente con el Smart City Expo World Congress le dio un pulso especial al ambiente; en cada esquina se respiraba esa fascinante mezcla entre quienes diseñan las ciudades del mañana y quienes trabajan incansablemente para blindarlas frente a cualquier intrusión. Aparte, no podía caer en mejores fechas: justo entre el hackeo a Binance por un lado y, por otro, a miles de neveras en supermercados de toda Europa. La conversación estaba servida.
El espacio expositivo fue un verdadero hervidero de ideas y soluciones tecnológicas desde el primer minuto. Coorganizado junto a la Agència de Ciberseguretat de Catalunya, el encuentro logró reunir a más de seis mil profesionales llegados de un centenar de países. Recorrer los stands de las más de ciento diez empresas participantes permitía palpar la evolución del sector en tiempo real. Allí no solo se hablaba de códigos, auditorías y cortafuegos, sino de confianza y continuidad de negocio. Las charlas informales entre café y café dejaban claro que las compañías ya no ven la protección de datos como un gasto técnico, sino como el cimiento indispensable para sobrevivir en un entorno digital cada vez más hostil y cambiante.
En los auditorios, el nivel del debate estuvo a la altura de las expectativas gracias a una agenda nutrida por unos ciento cincuenta expertos internacionales. Uno de los temas que más interés despertó entre los asistentes fue el aterrizaje práctico de las nuevas normativas europeas, especialmente la directiva NIS2 y el reglamento DORA. Escuchar a figuras de referencia como Tomàs Roy, director de la Agència de Ciberseguretat de Catalunya, ayudó a poner en perspectiva cómo la colaboración entre el sector público y las empresas privadas se ha vuelto vital para defender nuestras infraestructuras críticas. A lo largo de las jornadas, las intervenciones de analistas globales como Nina Olesen y Johnathan West aportaron una mirada sumamente lúcida sobre la sofisticación de las amenazas actuales, recordándonos que los ciberdelincuentes no entienden de fronteras y que la respuesta debe ser igual de coordinada.
Sin embargo, si hubo un rincón donde la adrenalina tecnológica se sentía a flor de piel, ese fue el Hacking Village. Pasar por esta zona era detenerse a observar la ciberseguridad en acción pura: talleres prácticos, retos técnicos y demostraciones en vivo donde se desarmaba la anatomía de un ataque frente a nuestros ojos, capturando por completo la atención de desarrolladores y curiosos. En este espacio más cercano y dinámico, las conversaciones giraban inevitablemente en torno a dos grandes protagonistas: el doble filo de la Inteligencia Artificial, capaz tanto de automatizar engaños como de anticipar brechas de seguridad, y la carrera contrarreloj hacia la criptografía postcuántica junto a los modelos de Confianza Cero.
Al caer la tarde del tercer día, cuando el bullicio de los pabellones comenzaba a disiparse y los equipos recogían sus últimas muestras, la sensación general entre quienes estuvimos allí era de haber presenciado un verdadero punto de inflexión. El Barcelona Cybersecurity Congress 2026 cerró sus puertas dejando claro que la tecnología por sí sola no basta; la verdadera barrera de defensa sigue y seguirá siendo el talento humano, la cooperación constante y la capacidad de anticiparnos al próximo movimiento. La Ciudad Condal despidió una edición memorable, reafirmando que el futuro de nuestra seguridad digital se está escribiendo ahora mismo.